Una vulnerabilidad en routers de Movistar y otras operadoras podría poner en riesgo tu WiFi
Un fallo de seguridad en la tecnología WiFi de Broadcom podría permitir a un atacante tomar el control de determinados routers sin conocer la contraseña de la red.
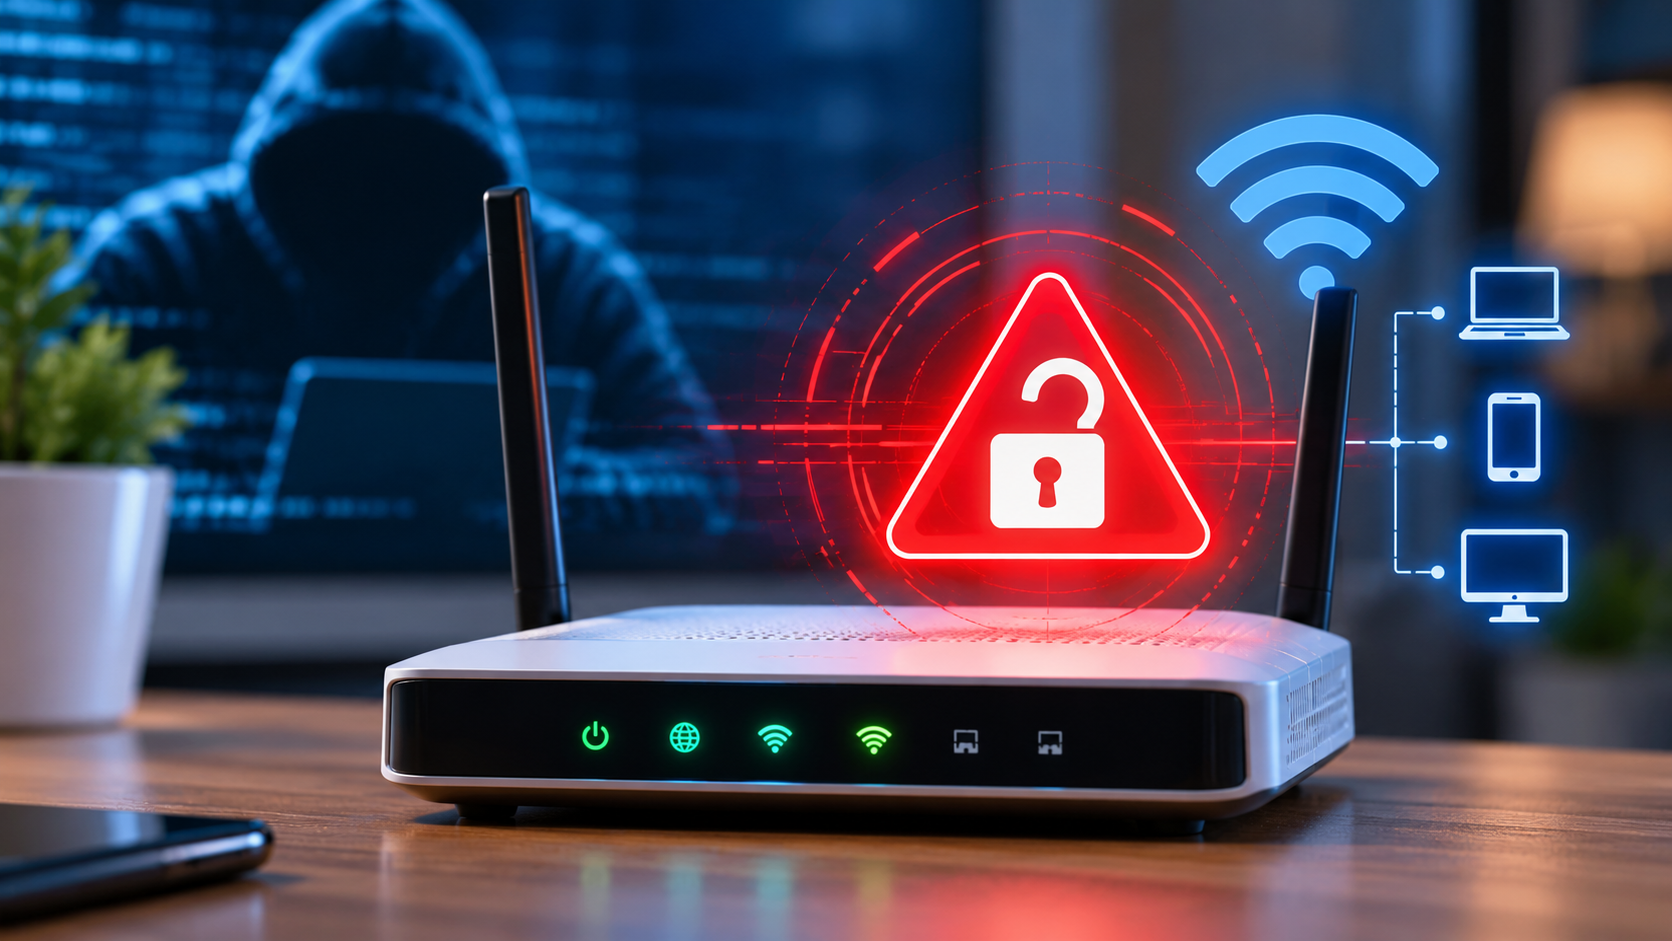
Una investigación del especialista en ciberseguridad Quentin Kaiser ha descubierto una vulnerabilidad, denominada WPSplinter, que afecta a determinados routers con tecnología de Broadcom. El problema podría permitir ejecutar código con privilegios elevados y obtener la contraseña WiFi del dispositivo.
El riesgo afecta a equipos que todavía pueden encontrarse en hogares y empresas españolas. Entre los modelos identificados figuran los Askey HGU RTF3505VW, MitraStar HGU GPT-2541GNAC y Comtrend VG8050, utilizados por Movistar y O2, así como el ZTE F680 v4, asociado a MásMóvil y otros operadores. También se ha señalado el Sagemcom Fast 5656, aunque conviene confirmar su afectación concreta con la operadora correspondiente.
¿Debemos preocuparnos?
El atacante tendría que estar dentro del alcance de la señal WiFi, pero no necesitaría conocer previamente la contraseña para intentar aprovechar el fallo. Además, desactivar WPS no garantiza que el router quede protegido, ya que el proceso vulnerable podría continuar activo internamente.
A fecha de 19 de octubre de 2026, no se ha publicado una confirmación completa sobre las actualizaciones disponibles para todos los modelos afectados en España.
¿Qué recomendamos desde PRO-IT?
Si utilizas uno de estos routers, no es motivo para alarmarse, pero sí para comprobar su modelo y consultar con tu operador si existe una actualización de seguridad. En empresas y oficinas, recomendamos revisar especialmente los equipos antiguos que siguen prestando servicio y valorar su sustitución si ya no reciben soporte.
Un router puede funcionar con normalidad y, aun así, presentar vulnerabilidades. Por eso, mantener actualizados los dispositivos de red es una parte fundamental de la seguridad informática.