Microsoft publica una actualización de seguridad histórica: corrige más de 1.400 vulnerabilidades
La actualización de octubre incluye un fallo de Windows que ya estaba siendo explotado. Mantener los equipos actualizados es fundamental para reducir los riesgos de seguridad.
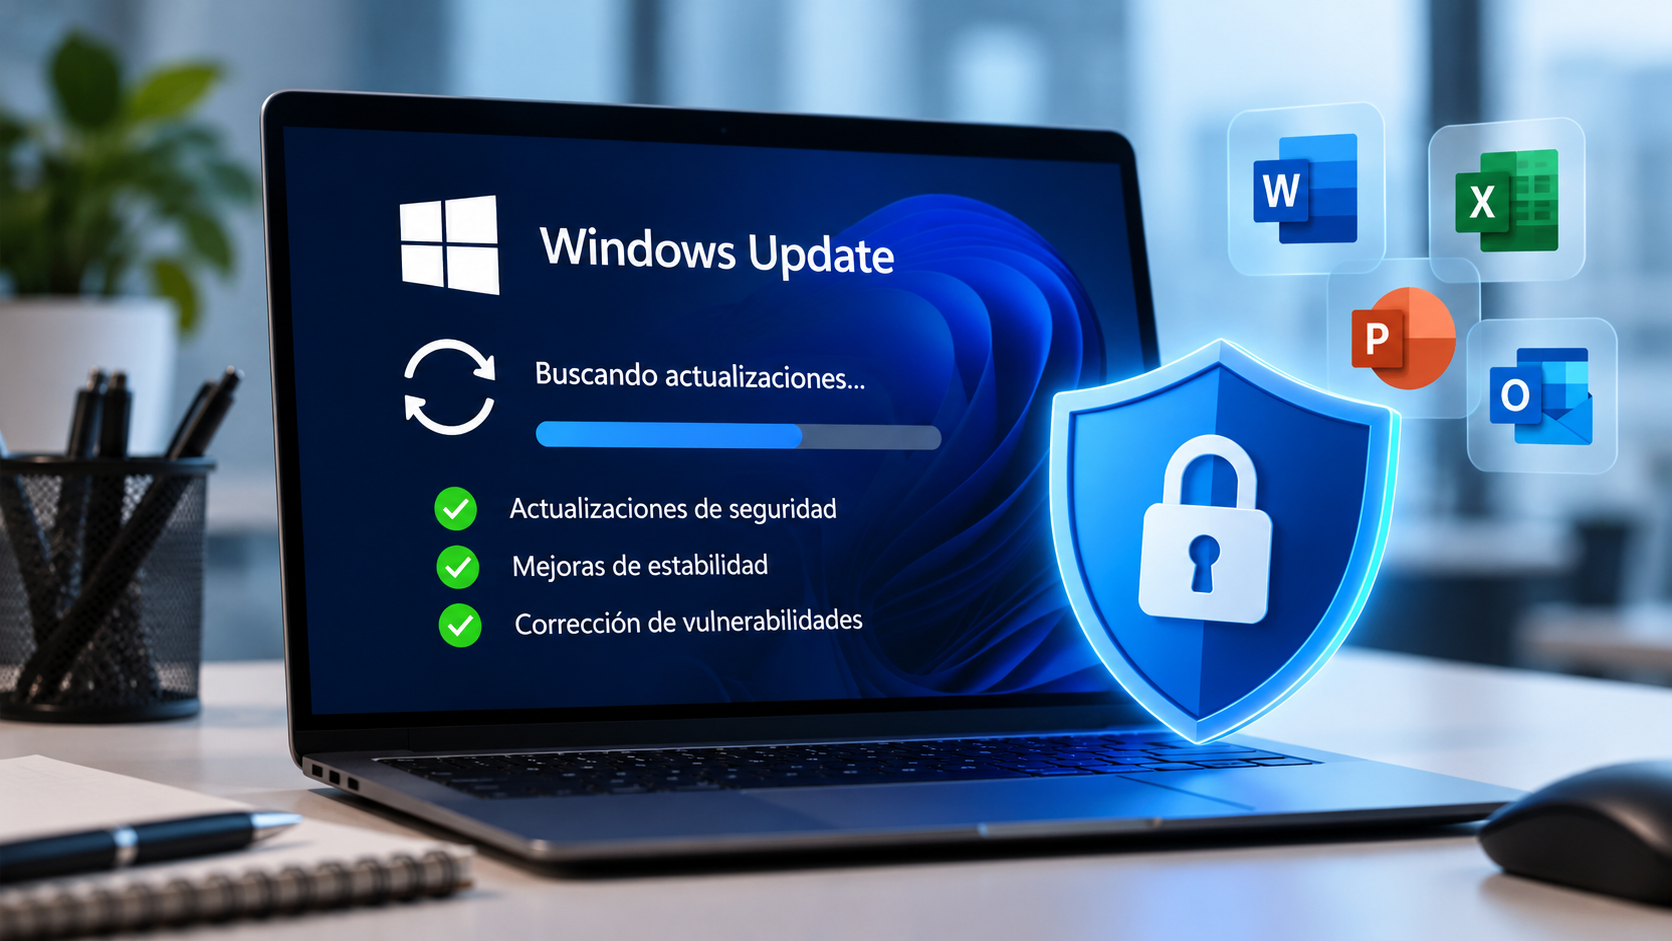
Microsoft ha publicado su actualización de seguridad de octubre con un volumen excepcional de correcciones: más de 1.400 vulnerabilidades en Windows y otros productos de la compañía, como Office y SharePoint. Se trata de uno de los mayores paquetes de seguridad publicados hasta la fecha.
Entre los fallos corregidos destaca una vulnerabilidad de Windows Shell, identificada como CVE-2026-96951, que permite eludir una protección de seguridad utilizada para advertir o bloquear archivos potencialmente peligrosos descargados de Internet. Microsoft ha confirmado que este fallo estaba siendo explotado activamente. Para aprovecharlo, el atacante necesita que el usuario realice una acción, como abrir un archivo malicioso especialmente preparado.
¿Qué debemos hacer?
Aunque tener un antivirus actualizado es importante, no sustituye a las actualizaciones del sistema operativo y de las aplicaciones.
Desde PRO-IT recomendamos:
- Comprobar Windows Update y asegurarse de que las últimas actualizaciones de seguridad están instaladas.
- Mantener actualizados Microsoft Office y el resto de las aplicaciones.
- Evitar abrir archivos adjuntos o descargas de origen desconocido, aunque parezcan legítimos.
- Revisar especialmente los ordenadores y servidores de empresa que puedan llevar tiempo sin actualizarse.
La seguridad empieza por la prevención
Una vulnerabilidad corregida sigue representando un riesgo cuando un equipo no ha instalado el parche correspondiente. Por eso, en las empresas es importante contar con una política de actualizaciones y comprobar periódicamente que todos los dispositivos están protegidos.
Mantener los sistemas al día es una de las medidas más sencillas y eficaces para reducir el riesgo de sufrir un ciberataque.